Gli inverter sono il punto di passaggio obbligato tra pannelli e rete elettrica. Sempre più spesso sono connessi a Internet, aggiornabili da remoto e controllati attraverso infrastrutture cloud. È una comodità enorme, ma anche una nuova superficie d’attacco. E quando centinaia di gigawatt dipendono da pochi produttori, il problema smette di essere soltanto informatico e diventa geopolitico.
Nel novembre del 2024 alcuni proprietari americani di inverter fotovoltaici Deye si trovarono davanti a un messaggio piuttosto insolito.
I pannelli funzionavano. L’inverter non sembrava guasto. Eppure l’apparecchio rifiutava di continuare a funzionare nella regione in cui era stato installato.
Il caso esplose sui forum di settore e diede origine a una domanda molto più importante della disputa commerciale da cui tutto sembrava essere partito:
se un produttore può intervenire a distanza sul comportamento di un inverter, quanto controllo possiede realmente sull’energia che quell’inverter immette nella rete?
La risposta richiede di capire prima che cosa sia diventato un inverter moderno.
Un inverter non è più soltanto un convertitore
Un pannello fotovoltaico produce corrente continua. La rete elettrica europea funziona invece in corrente alternata, a una frequenza nominale di 50 Hz.
L’inverter si trova esattamente in mezzo.
La sua funzione fondamentale è convertire la corrente continua proveniente dai moduli in una corrente alternata compatibile con la rete. I moderni inverter utilizzano elettronica di potenza e transistor che commutano rapidamente, insieme a sistemi di filtraggio e controllo, per ricostruire la forma d’onda richiesta dalla rete. Il Dipartimento dell’Energia statunitense descrive gli inverter proprio come dispositivi di elettronica di potenza che, oltre alla conversione DC/AC, regolano il flusso dell’energia e possono fornire servizi alla rete. The Department of Energy’s Energy.gov
Ma la conversione è soltanto una parte del lavoro.
Un inverter connesso alla rete deve anche:
- sincronizzarsi con frequenza e tensione della rete;
- regolare la potenza immessa;
- rispettare limiti e protezioni;
- disconnettersi in condizioni anomale;
- monitorare il funzionamento dell’impianto;
- in molti casi ricevere aggiornamenti e modifiche delle impostazioni.
Ed è proprio quest’ultima evoluzione ad aver cambiato il problema.
Molti inverter sono ormai dispositivi connessi.
Perché un inverter ha bisogno di Internet?
La connessione remota ha moltissimi vantaggi.
Il proprietario può controllare produzione e consumi dallo smartphone. Un installatore può diagnosticare un problema senza raggiungere fisicamente l’impianto. Il produttore può distribuire aggiornamenti firmware. Nei sistemi più complessi l’inverter può coordinarsi con batterie, sistemi di gestione energetica e altri apparati.
Tutto questo richiede però un canale di comunicazione.
E un canale che consente di leggere dati, cambiare parametri o aggiornare una macchina è, per definizione, anche un punto che deve essere protetto.
Il rischio non nasce quindi dal fatto che un inverter sia “cinese”, “europeo” o “americano”.
Il rischio tecnico nasce dal fatto che sia connesso e controllabile.
Il rischio geopolitico comincia quando grandi quantità di capacità elettrica dipendono dalla stessa infrastruttura digitale o da soggetti che si trovano fuori dalla giurisdizione del Paese nel quale l’energia viene prodotta.
Il caso Deye del novembre 2024
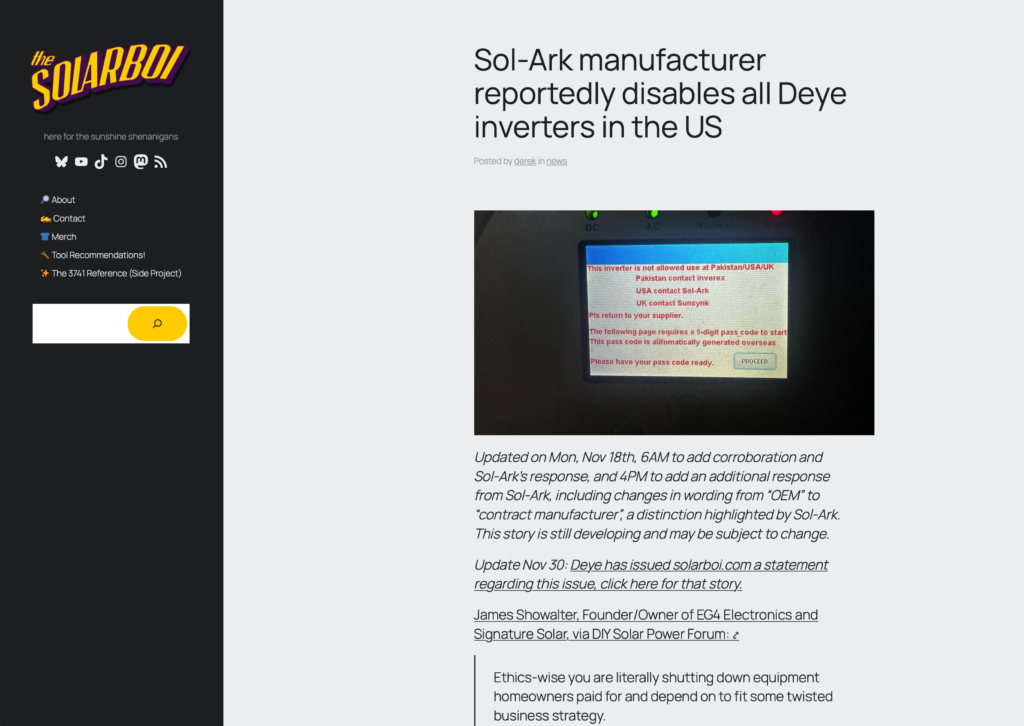
Il 15 novembre 2024 iniziarono a comparire segnalazioni relative a inverter Deye che mostravano messaggi di blocco geografico.
Le testimonianze raccolte all’epoca indicavano inverter Deye autentici, acquistati attraverso canali diversi da quelli previsti dagli accordi commerciali locali. Negli Stati Uniti Deye aveva infatti accordi di distribuzione con Sol-Ark.
Il punto importante è che alcuni inverter risultarono effettivamente inutilizzabili, nonostante fossero apparecchi fisicamente funzionanti.
Il sito Solarboi, che seguì il caso fin dalle prime ore, raccolse segnalazioni provenienti dagli Stati Uniti, da Porto Rico e anche da altre aree. Sol-Ark dichiarò di non controllare gli inverter marchiati Deye e attribuì la situazione ad azioni di Deye. derek the solarboi
Qualche settimana dopo arrivò anche una risposta di Deye.
L’azienda negò di aver effettuato un intervento manuale sui dispositivi e sostenne che l’avviso fosse stato attivato automaticamente dal meccanismo di verifica dell’autorizzazione regionale. derek the solarboi
Questa spiegazione non risolve però completamente il problema tecnico.
Perché affinché un sistema possa stabilire che un inverter si trova in una regione non autorizzata e modificarne il comportamento, deve esistere comunque un sistema in grado di:
- identificare il dispositivo;
- associarlo a informazioni commerciali o geografiche;
- comunicare con esso;
- applicare una qualche limitazione operativa.
Non significa che Deye possieda un ipotetico “pulsante rosso” capace di spegnere ogni inverter del mondo.
Dimostra però una cosa meno spettacolare e molto più interessante:
un inverter moderno può dipendere da infrastrutture esterne anche dopo essere stato acquistato e installato.
Quanto fotovoltaico europeo passa attraverso inverter cinesi?
Qui il problema cambia scala.
Alla fine del 2025 nell’Unione Europea risultavano installati circa 406 GW di fotovoltaico, dopo 65,1 GW aggiunti nel solo 2025. SolarPower Europe
Non significa naturalmente che tutta quella potenza sia contemporaneamente disponibile o controllabile da remoto.
Ma ogni singolo watt prodotto da quei moduli deve essere gestito da elettronica di conversione.
Ed è qui che la struttura del mercato diventa rilevante.
Un documento della Commissione europea pubblicato nel 2026 riporta dati molto significativi:
tra il 2015 e il 2023 furono spediti in Europa inverter fotovoltaici per circa 350 GW; 225 GW, pari al 64%, provenivano da aziende cinesi. Huawei da sola rappresentava circa 114 GW.
Nel 2023 la quota dei fornitori cinesi era arrivata al 70%, mentre due soli produttori cinesi disponevano di accesso remoto a inverter associati a circa 168 GW di capacità fotovoltaica europea. Eur-Lex
Questo dato è particolarmente importante perché arriva ormai non soltanto da associazioni industriali che chiedono maggiore produzione europea, ma compare nella documentazione ufficiale dell’Unione.
A livello mondiale la concentrazione è ancora maggiore.
Wood Mackenzie rilevava già per il 2023 che 9 dei 10 maggiori fornitori globali di inverter erano aziende con sede in Cina. Nel 2024 la situazione non è cambiata: nove dei primi dieci erano ancora cinesi e Huawei e Sungrow insieme rappresentavano il 55% delle spedizioni globali. Wood Mackenzie
Il problema, quindi, non è soltanto “dove viene costruito l’hardware”.
È chi mantiene accesso al software e alle infrastrutture attraverso cui quell’hardware viene gestito.
200 GW controllabili da remoto: che cosa significa davvero?
Nell’aprile 2025 l’European Solar Manufacturing Council lanciò un allarme molto netto: oltre 200 GW di capacità fotovoltaica europea risultavano collegati a inverter prodotti in Cina. ESMC Solar
È importante però distinguere tre concetti che spesso vengono mescolati:
capacità installata,
potenza prodotta in un dato istante,
potenza effettivamente controllabile da remoto.
Un impianto da 1 GW non produce costantemente 1 GW.
Di notte produce zero. Durante il giorno la produzione dipende da irraggiamento, temperatura, orientamento, disponibilità dell’impianto e numerosi altri fattori.
Per questo, quando si immagina uno scenario estremo in cui 200 GW di fotovoltaico remoto venissero improvvisamente scollegati, non sarebbe corretto assumere automaticamente una perdita istantanea di 200 GW.
Nel video utilizzo intenzionalmente un’ipotesi semplificata: produzione al 75% della potenza interessata.
Il risultato sarebbe:
200 GW × 75% = 150 GW
Non è una previsione.
È uno scenario di stress deliberatamente estremo, utile a capire l’ordine di grandezza.
Perché perdere 150 GW sarebbe un problema enorme
Una rete elettrica deve mantenere continuamente l’equilibrio tra produzione e consumo.
Quando domanda e produzione sono bilanciate, la frequenza della rete sincrona europea rimane molto vicina ai suoi 50 Hz nominali.
Se improvvisamente scompare una grande quantità di generazione mentre il consumo rimane invariato, si crea un deficit di potenza.
La frequenza comincia a scendere.
Gli operatori di rete dispongono di diversi livelli di risposta:
- inerzia e risposta rapidissima delle risorse connesse;
- batterie e servizi di regolazione;
- aumento della produzione delle centrali disponibili;
- riserve operative;
- riduzione controllata di alcuni carichi;
- separazione di aree della rete nei casi più estremi.
Il sistema europeo è progettato precisamente per sopravvivere a guasti improvvisi.
Ma la dimensione conta.
Perdere contemporaneamente decine o centinaia di gigawatt sarebbe un evento completamente diverso dalla perdita di una singola centrale.
Ed è proprio questo che rende interessante il rischio cyber degli inverter distribuiti: milioni di piccoli dispositivi possono comportarsi, se coordinati, come un’unica enorme centrale virtuale.
Il problema potrebbe essere peggiore di uno spegnimento
Uno spegnimento simultaneo è lo scenario più facile da immaginare.
Non necessariamente il più pericoloso.
Un attaccante con un controllo sufficientemente esteso potrebbe teoricamente modificare la potenza degli inverter in maniera coordinata, disconnetterli e riconnetterli, oppure creare variazioni ripetute.
Una rete elettrica è un sistema dinamico.
Invece di un singolo urto:
OFF
si potrebbero produrre continuamente:
ON → OFF → ON → OFF → variazione di potenza → riconnessione simultanea
obbligando il sistema di controllo a inseguire continuamente lo squilibrio.
È anche per questo che il problema non può essere ridotto al semplice “possono spegnere i pannelli?”.
La domanda più corretta è:
quali comandi remoti possono ricevere gli inverter e quanti dispositivi possono essere comandati contemporaneamente dalla stessa infrastruttura?
Nove inverter testati. Nove con problemi di cybersecurity
Nel 2021 l’autorità olandese Rijksinspectie Digitale Infrastructuur, RDI, iniziò un’indagine su inverter fotovoltaici destinati al mercato residenziale.
Furono selezionati 9 inverter appartenenti a 8 marchi diversi, scelti tra dispositivi autorizzati alla connessione alla rete olandese. I nomi non furono resi pubblici intenzionalmente: l’autorità spiegò che sarebbe stato scorretto identificare quei produttori, dato che l’indagine non copriva l’intero mercato. Rijksinspectie Digitale Infrastructuur
I risultati furono poco rassicuranti.
Cinque inverter su nove superarono i limiti di interferenza elettromagnetica previsti.
Sul fronte informatico, invece, nessuno dei nove inverter rispettava completamente lo standard di cybersecurity utilizzato nel test. Rijksinspectie Digitale Infrastructuur
Tra gli aspetti analizzati c’erano:
- password predefinite e sicurezza delle credenziali;
- procedure per la segnalazione delle vulnerabilità;
- aggiornamenti software;
- sicurezza delle comunicazioni;
- riduzione della superficie d’attacco;
- protezione dei dati personali.
La RDI riteneva che alcune vulnerabilità potessero consentire l’accesso agli inverter, il furto di dati, l’impiego dei dispositivi in attacchi DDoS e, in determinate condizioni, anche la manipolazione o lo spegnimento dell’impianto. Onderzoek+storingsproblematiek+en+cyberveiligheid+omvormers+voor+zonnepanelen.pdfPDF
Questo studio contiene però un dettaglio fondamentale.
Non era un’indagine sugli inverter cinesi.
Era un’indagine sugli inverter presenti sul mercato.
Il problema tecnico quindi non ha nazionalità.
Le presunte “radio nascoste” negli inverter cinesi
Nel maggio 2025 Reuters pubblicò un’indagine che rese il caso molto più serio.
Secondo due fonti a conoscenza delle verifiche, alcuni inverter e sistemi di batterie prodotti in Cina contenevano apparati di comunicazione non riportati nella documentazione.
Tra questi sarebbero stati trovati anche dispositivi cellulari.
La preoccupazione era evidente: una comunicazione non documentata potrebbe teoricamente creare un percorso alternativo rispetto alle misure di sicurezza installate dall’operatore, permettendo di aggirare firewall o segmentazioni della rete. Reuters
Il Dipartimento dell’Energia americano dichiarò a Reuters che conoscere tutte le funzionalità effettivamente presenti nei dispositivi acquistati rappresentava una sfida importante.
Anche la NATO confermò a Reuters la crescente attenzione verso il possibile controllo di infrastrutture critiche attraverso componenti tecnologici. Investing.com
Sembrava la conferma della temuta “backdoor”.
Poi arrivò il seguito.
Aggiornamento 2026: nessuna prova di una backdoor intenzionale
Il Dipartimento dell’Energia statunitense avviò verifiche sui dispositivi.
I laboratori federali esaminarono circa 30 inverter.
In due casi furono individuate comunicazioni che differivano dalla documentazione disponibile.
Ma il risultato finale fu molto meno spettacolare delle accuse iniziali.
Secondo l’analisi del DOE, non emerse alcuna prova definitiva di funzionalità wireless malevole introdotte intenzionalmente.
Le due discrepanze furono classificate come non intenzionali e non malevole. Yahoo
Questa conclusione è importante perché impedisce di trasformare un rischio reale in una teoria non dimostrata.
Ad oggi, quindi:
non esistono prove pubbliche che dimostrino l’esistenza di una backdoor cinese progettata deliberatamente per sabotare la rete occidentale.
Ma lo stesso rapporto ribadiva che qualsiasi dispositivo dotato di capacità di comunicazione remota rappresenta una possibile superficie d’attacco e raccomandava agli acquirenti di conoscere esattamente le funzionalità dei componenti installati. pv magazine Global
Ed è qui che la storia torna al punto di partenza.
La backdoor segreta potrebbe non esistere.
La connessione ufficiale esiste già.
La vera vulnerabilità è la concentrazione del controllo
Questo è probabilmente il punto più importante di tutta la questione.
Il problema non è che un inverter possa ricevere comandi da remoto.
In molti casi deve poterlo fare.
Il problema nasce quando:
- moltissimi inverter utilizzano la stessa piattaforma cloud;
- gli stessi produttori controllano decine di gigawatt;
- operatori e proprietari non conoscono completamente le funzionalità remote;
- le credenziali o l’infrastruttura centrale vengono compromesse;
- un produttore può essere sottoposto alla legislazione o alle pressioni politiche di un altro Stato.
La cybersecurity tradizionale tende a chiedersi:
“quanto è sicuro questo dispositivo?”
Per una rete elettrica fortemente digitalizzata dobbiamo porci anche un’altra domanda:
“quanta potenza posso influenzare compromettendo un solo soggetto?”
È un problema di concentrazione del rischio.
Perché l’Europa sta intervenendo proprio adesso
Nel 2026 la questione ha ormai superato il livello delle associazioni industriali.
La Commissione europea ha identificato esplicitamente gli inverter fotovoltaici e le infrastrutture eoliche tra le priorità di cybersecurity energetica.
In un documento pubblicato nel giugno 2026 la Commissione elenca tra i rischi:
- manipolazione della produzione;
- impedimento della produzione elettrica;
- accesso non autorizzato ai dati operativi;
- infiltrazione nella catena di fornitura;
- possibilità di provocare blackout tramite accesso remoto.
La Commissione ha inoltre annunciato di aver già limitato l’impiego di fondi UE per progetti che utilizzano inverter provenienti da fornitori considerati ad alto rischio. Energy
Il nuovo Cybersecurity Act 2, proposto nel gennaio 2026, introduce inoltre un quadro europeo per affrontare i rischi delle catene di fornitura ICT e potrebbe consentire restrizioni nei confronti di fornitori ad alto rischio. Eur-Lex
È quindi significativo che il dibattito europeo si stia spostando da:
“questi inverter hanno vulnerabilità?”
a:
“chi può controllare una parte strategica della nostra infrastruttura?”
Le norme europee esistono già. Ma coprono problemi diversi
L’Europa non parte da zero.
NIS2
La direttiva NIS2 impone obblighi di gestione del rischio informatico e di gestione degli incidenti alle organizzazioni essenziali e importanti, compreso il settore energetico. Eur-Lex
Protegge quindi soprattutto gli operatori.
Network Code on Cybersecurity
Dal 2024 esiste inoltre un codice di rete europeo specifico per la cybersecurity dei flussi elettrici transfrontalieri.
Prevede requisiti comuni, valutazione del rischio, monitoraggio, reporting e gestione delle crisi per i soggetti elettrici ad alto impatto o impatto critico. Eur-Lex
Protegge quindi soprattutto il funzionamento coordinato della rete.
Cyber Resilience Act
Il Cyber Resilience Act introduce invece requisiti orizzontali di cybersecurity per i prodotti con elementi digitali.
Tra le altre cose, richiede progettazione basata sul rischio, configurazioni sicure e gestione delle vulnerabilità.
La maggior parte delle disposizioni diventerà applicabile dall’11 dicembre 2027; alcuni obblighi di segnalazione delle vulnerabilità attivamente sfruttate sono entrati in applicazione già l’11 settembre 2026. Eur-Lex
Protegge quindi maggiormente il prodotto.
Il punto debole è che nessuna di queste norme, da sola, risolve automaticamente il problema della dipendenza strategica da un fornitore straniero.
Il precedente della Lituania
La Lituania ha deciso di affrontare direttamente questa parte del problema.
Già nel 2024 il Ministero dell’Energia propose di impedire l’utilizzo di sistemi di controllo provenienti dalla Cina per impianti solari, eolici e sistemi di accumulo superiori a 100 kW quando questi utilizzassero software o servizi cloud controllabili da remoto. enmin.lrv.lt
Dal 1° maggio 2025 sono entrati in vigore requisiti di sicurezza per gli impianti di produzione e accumulo superiori a 100 kW.
Il gestore di distribuzione lituano ESO spiega esplicitamente che questi sistemi non devono poter essere controllati da remoto da Paesi considerati una minaccia alla sicurezza nazionale. eso.lt
È una differenza filosofica enorme.
Non si sta cercando soltanto di impedire un hackeraggio.
Si sta imponendo che il controllo ultimo dell’infrastruttura energetica rimanga all’interno di un perimetro politico considerato affidabile.
Nel frattempo anche gli Stati Uniti stanno andando nella stessa direzione
La questione non è soltanto europea.
Dopo le indagini del 2025 e del 2026, negli Stati Uniti il dibattito si è ulteriormente irrigidito.
Nel giugno 2026 Reuters ha riferito che l’amministrazione statunitense stava preparando nuove restrizioni sugli inverter stranieri, con particolare attenzione ai prodotti cinesi. Reuters
È significativo perché avviene anche dopo che le verifiche del Department of Energy non hanno trovato prove di spyware intenzionalmente inserito negli inverter testati.
Questo chiarisce la natura del problema.
Non è necessario dimostrare che qualcuno stia già sabotando la rete per considerare rischiosa una dipendenza strategica.
Quindi la Cina può spegnere il fotovoltaico europeo?
La risposta corretta è:
non abbiamo prove che la Cina disponga di un unico comando capace di spegnere il fotovoltaico europeo.
E sarebbe scorretto affermarlo.
Abbiamo però diversi elementi molto concreti:
- una quota enorme degli inverter utilizzati in Europa proviene da aziende cinesi;
- molti inverter sono gestibili da remoto;
- pochi produttori concentrano una quantità molto grande di potenza;
- sono già esistiti casi reali in cui inverter installati sono stati limitati da sistemi remoti;
- diverse indagini hanno trovato vulnerabilità informatiche diffuse nel settore;
- l’Unione Europea considera ormai ufficialmente questa dipendenza un rischio per la sicurezza energetica.
Non serve quindi immaginare una gigantesca backdoor segreta.
Il problema è più banale.
E proprio per questo più difficile da risolvere.
Sicurezza energetica significa anche controllo digitale
Per decenni abbiamo interpretato l’indipendenza energetica principalmente in termini fisici.
Da dove arriva il petrolio?
Da dove arriva il gas?
Dove vengono estratti i combustibili?
La transizione energetica modifica questa dipendenza, ma non necessariamente la elimina.
Una parte del controllo si sta semplicemente spostando:
dalle pipeline e dalle rotte commerciali ai semiconduttori, al software, ai server cloud e alle credenziali amministrative.
Un pannello fotovoltaico installato in Europa produce energia europea.
Ma se il dispositivo che decide come quella energia entra nella rete dipende da un’infrastruttura digitale controllata dall’estero, l’indipendenza non è completa.
Ed è probabilmente questa la lezione più interessante dell’intera vicenda.
La sicurezza energetica del futuro non dipenderà soltanto da dove produciamo l’energia. Dipenderà anche da chi controlla il software che la governa.
Cosa può fare concretamente chi possiede un impianto fotovoltaico?
Il problema sistemico richiede regole e scelte industriali, ma alcune precauzioni hanno senso anche a livello individuale.
La RDI raccomanda, tra le altre cose, di utilizzare password forti e uniche, mantenere il software aggiornato, utilizzare reti separate quando possibile e valutare se la connessione Internet del dispositivo sia realmente necessaria. Onderzoek+storingsproblematiek+en+cyberveiligheid+omvormers+voor+zonnepanelen.pdfPDF
Per installazioni aziendali o infrastrutture più grandi aggiungerei inoltre una domanda che raramente viene fatta durante l’acquisto:
chi conserva l’accesso amministrativo remoto all’inverter dopo la messa in servizio?
È probabilmente importante quanto conoscere potenza, rendimento e durata della garanzia.
Fonti principali
Per la pagina finale del sito metterei una sezione molto pulita “Fonti e documenti”, separando primarie e giornalistiche.
Documenti e fonti istituzionali
Rijksinspectie Digitale Infrastructuur – indagine sugli inverter fotovoltaici
RDI – domande e risposte sull’indagine
U.S. Department of Energy – come funzionano gli inverter e quali servizi forniscono alla rete
Commissione europea – European Energy Security Strategy 2026
Proposta Cybersecurity Act 2 – Commissione europea
Cyber Resilience Act – testo ufficiale UE
Network Code europeo sulla cybersecurity della rete elettrica
SolarPower Europe – EU Solar Market Outlook 2025
Ministero dell’Energia lituano – limitazioni ai sistemi di controllo remoti
ESO Lithuania – requisiti di sicurezza per impianti oltre 100 kW
Mercato degli inverter
Wood Mackenzie – Global PV inverter shipments 2024
European Solar Manufacturing Council – sicurezza e accesso remoto agli inverter
Caso Deye
Solarboi – ricostruzione iniziale del caso Deye
Indagini sulle comunicazioni non documentate
Reuters – dispositivi di comunicazione non documentati negli inverter, maggio 2025

